

遠隔管理で外部につながった旧型の制御機器が狙われる
工場の生産設備や暖房・換気・空調(HVAC)、冷却設備などを動かすOTは、かつて外部ネットワークから隔離されていた。多くの制御機器は数十年前の設計で、内部の制御ソフトウェアであるファームウェアが古く、現代的な認証機能も備えていない。サイバーセキュリティーを優先して設計されていなかった機器が、遠隔保守や監視のために外部と接続された。
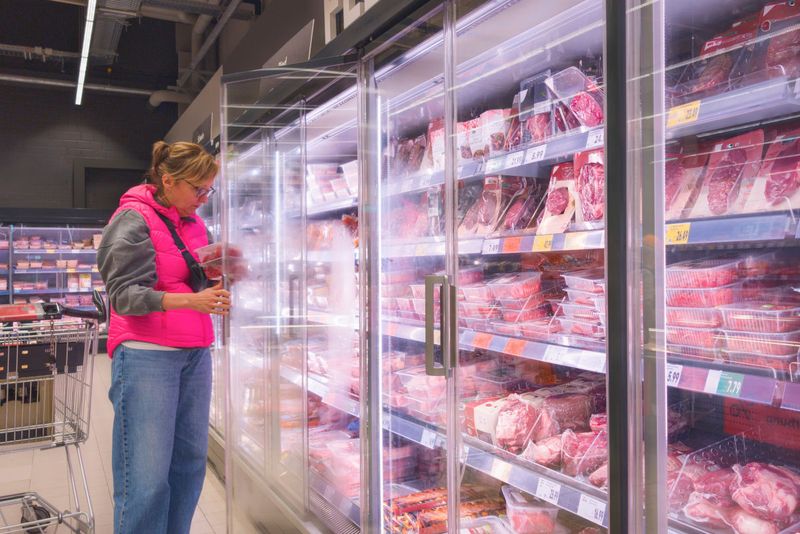
欧州の被害を伝える報道には、ダンフォスなどが供給する旧型制御機器がたびたび登場する。一部の機種では、認証を回避できる脆弱性などが以前から研究者に指摘されていた。ネットワークの分離、強固な認証、常時監視、修正プログラムの迅速な適用が不十分なら、外部への接続が短時間で実害につながり得る。機器のサポートが終了している場合も危険は高まる。侵入された制御機器では設定温度を書き換えたり、霜取り運転を強制したり、冷却を完全に停止させたりできてしまう。
フランス政府が対象機器を特定し、安全な接続と更新を勧告
フランスのサイバーセキュリティー対応組織CERT-FRは、10月12日付の警告で、冷却設備の遠隔制御機器への多数の侵入を確認したと発表した。対象として挙げたのは、ダンフォスのAK-SM、AK-SCシリーズと、コープランド(Copeland)やDixellのXWEBシリーズだ。
CERT-FRは、制御機器の管理画面をインターネットへ直接公開せず、安全なVPNや保護されたネットワークを経由して接続するよう求めた。ファームウェアの更新、初期設定のパスワードの変更、霜取り設定の点検も勧告している。サポートが終了した機器は、初期化するだけでは脆弱性が残り、再び侵入される危険がある。
食品供給が滞れば、品不足や軍の補給にも影響が及ぶ
食品と農業が重要インフラに指定されているのは、供給の混乱が品不足や価格の急変、社会的な不安につながるためだ。米軍基地内の売店は、軍人と家族の日常生活を支え、国家安全保障に関わる補給体制にも結び付いている。攻撃者が大量の冷蔵・冷凍食品を継続して廃棄に追い込めるなら、比較的少ない費用で大きな混乱を起こせる。攻撃者自身の意図や能力を誇示する手段にもなる。
ITとOTの接続が進み、外部から設備を隔離する仕組みが失われる
企業のITと設備を制御するOTは、クラウドとの連携、IP通信、遠隔管理によって接続が深まっている。外部ネットワークと物理的に切り離す従来の「エアギャップ」は、次第に失われている。接続によって運用は便利になるが、外部からの侵入を防いでいた境界もなくなり、リスク管理が難しくなる。OT機器の4分の3近くは数十年前のもので、セキュリティー機能を初めから備えておらず、攻撃者に狙われやすい。