

サイレンやテレビ・ラジオ放送には影響なく、狙われたのは緊急警報アプリ
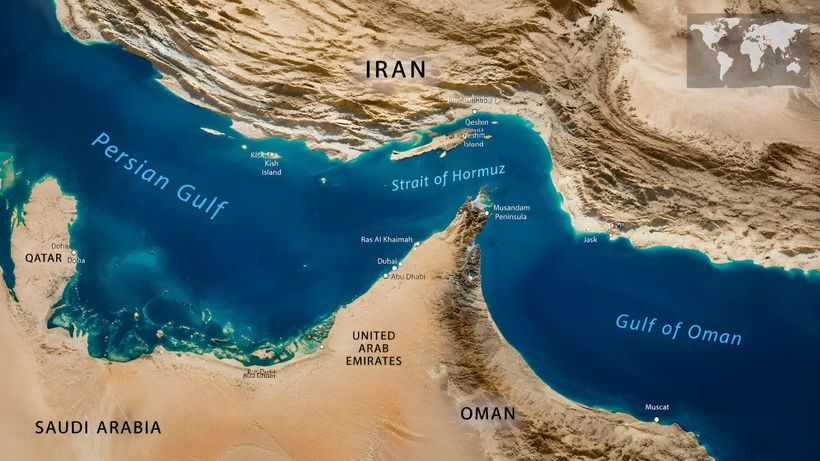
両国のサイバー攻撃は、住民向けの警報システム全体ではなく、スマートフォンの緊急警報アプリを標的にしたとみられる。サイレンやテレビ、ラジオ放送などには影響がなかった。
緊急警報アプリを狙う目的について、サイバーセキュリティー企業Huntressのシニアマネジャー、ドレイ・アガは「市民にパニックと混乱を引き起こすためだ」と取材に語った。アガはサイバー攻撃への対応を担当しており、スマートフォンのアプリは攻撃者から見て目立つ標的だとも指摘した。
アガは「両国は、緊急警報アプリがサイレンやラジオ放送などの設備を使った警報網を補う手段にすぎないと強調している。それは適切な説明だ」と述べた。
緊急警報の送信権限と認証、AI悪用による偽情報の拡散も懸念
数百万人に偽の核攻撃や化学攻撃の警報を送れてしまうことは「恐ろしい」。サイバーセキュリティー企業チェック・ポイントで公共部門の責任者を務めるグレアム・スチュワートは、そう述べた。2026年に入ってから、これほど控えめな表現もないだろう。
スチュワートは「今回の事件はサイバーセキュリティーについて重大な疑問を投げかけている。誰が緊急警報システムにアクセスできるのか。警報が正規のものか、どのように認証するのか。システムを提供する事業者が侵害された場合、攻撃者の侵入口になり得るのか」と警告した。
AIツールが悪用されれば、懸念はさらに強まる。スチュワートは「攻撃者は、本物らしい偽映像や捏造したニュース報道、脅威を認める当局者の発言に聞こえる複製音声を、短時間でSNSに大量に流すことができる」と説明した。
警報への信頼が攻撃の標的に、発信内容の検証と侵害を想定した訓練
警報システムは人々に信頼されているからこそサイバー攻撃の標的になると、サイバー脅威管理技術を手がけるFiligranの最高経営責任者(CEO)、サミュエル・ハシーヌは指摘した。
「警報システムの運用者は、誰がメッセージを送信できるのか把握し、発信する通知を1件残らず検証し、通知経路そのものが侵害された場合の対応を訓練しなければならない。攻撃者はサイレンを壊したのではない。人々が今も自分のスマートフォンを信頼するのか試したのだ」。