

かつて国家並みとされた攻撃能力、技術力が低い攻撃者にも広がる
認証情報やオンラインのアカウントは、長年にわたって、攻撃者が侵入の足がかりにできる主要な入口の1つになってきた。攻撃者は、従業員のアカウントを乗っ取って、機密データに近づこうとしてきた。2007年の創業以来、Yubicoは、パスキーや、パスワードに加えて別の手段も組み合わせて本人を確かめる多要素認証(MFA)を、フィッシング攻撃への答えと位置づけてきた。
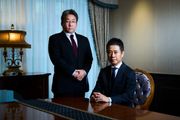
しかし、AIは防御側が直面する脅威の種類を変えつつある。YubicoのCEO、ジェロッド・チョンは、ビデオ通話による私のインタビューで、かつては高度な攻撃、あるいは国家が後ろ盾となる攻撃グループ並みの能力と呼ばれていたものが、現在では技術力の低い攻撃者でも使えるようになっていると語った。とりわけ脆弱性を突く攻撃では、形勢が攻撃者の側に傾いているという。
「これは非対称な戦いです。現在は攻撃者のほうが優位に立っています」とチョンは言う。「脆弱性は、防御が追いつかないほどの速さで見つかっていくでしょう」。
認証を強めても防げないなりすまし、利用者とAIエージェントのIDをどう守るか
チョンによれば、攻撃者は、標的を攻撃するための高価な仕組みを、AIのトークン(使った分だけ料金がかかる、AIの処理量の単位)を費やして自前で作り上げる必要はない。標的の組織の一員になりすませば、攻撃に必要なツールを組織の内側で使えるようになり、そこから攻撃を仕掛けられるからだという。
防御の手法について、チョンは、認証のあり方が進化しつつあるとみている。「私たちは、アイデンティティを守る方向へ進んでいます」とチョンは言う。「今や弱点は、認証そのものではありません。攻撃者は、あなたになりすまして、強力な認証を自分が使えるように設定してしまうのです。そうなれば、認証がどれほど強くても、守られるのは攻撃者のほうです」。だからこそ防御側は現在、認証の仕組みだけでなく、システムの上で利用者が誰であるかを示す身元、つまりアイデンティティそのものを守らなければならない。
認証の分野で現在起きている最も大きな変化の1つは、人間とマシンのアイデンティティを、大規模に認証しなければならなくなったことだ。マシンのアイデンティティとは、AIエージェント(人に代わって自律的に作業をこなすAI)やソフトウェアなど、人間以外の利用者の身元を指す。職場にAIエージェントが増えるほど、攻撃者にとって、企業のシステムに入り込む入口になりうるものも増えていく。防御側には、それを防ぐための認証が必要になる。