

生成AIのおかげで、高度なハッキングスキルを持たない人でも簡単にサイバー攻撃ができるようになってしまった。こうなると、それまで善意で支えられてきたネット空間は無法地帯となり、隙あらばクレジットカード情報が抜かれる時代となった。ところで、カード情報を盗んだ連中は、それをどう悪用しているのだろうか。オランダを拠点にグローバル展開するサイバーセキュリティー企業NordVPNは、盗まれたカード情報の使われ方に関する実態を明らかにした。
NordVPNは、9つのダークウェブ・マーケットプレイスに出品された2万4000件以上のカードや、犯罪者フォーラムでの約3900件の投稿を分析したところ、盗まれたカードは、本人確認が厳しくなっているカードの直接的な利用を避け、Apple PayやGoogle Payなどのスマホ決済に登録して使う手口が拡大していることがわかった。スマホ決済なら、登録時に1回だけ本人確認を行えば、あとはネット通販はもちろん、実物のカードを出す必要がないので店頭のタッチ決済ですいすいと使えてしまう。その手口に関する会話がダークウェブの犯罪者フォーラムなどで増えているという。
ただ、カード情報は盗めても、1回でも本人確認を突破しなければならないので、カードのセキュリティーコードを、カード会社や銀行の担当者を装い持ち主に連絡して聞き出そうとしたり、フィッシングメールなどで盗み取ったりする手口に出るというわけだ。
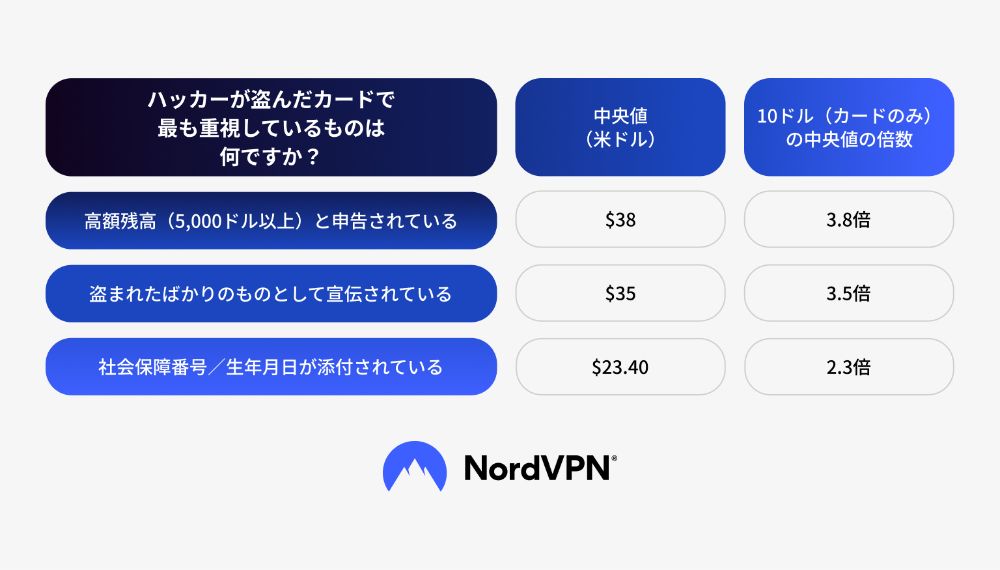
また、盗まれたカードは、盗んだ本人が使うばかりでなく、悪意ある第三者が使うダークウェブのマーケットプレイスで売買もされる。そこでは、カード番号の他に、生年月日などの個人情報が付随しているものに高値が付く。また残高が高いもの、盗まれてすぐのものも高値が付く。地域別ではアジアのカードは高く取引されるようで、つまり日本のカードは狙われやすいと言える。
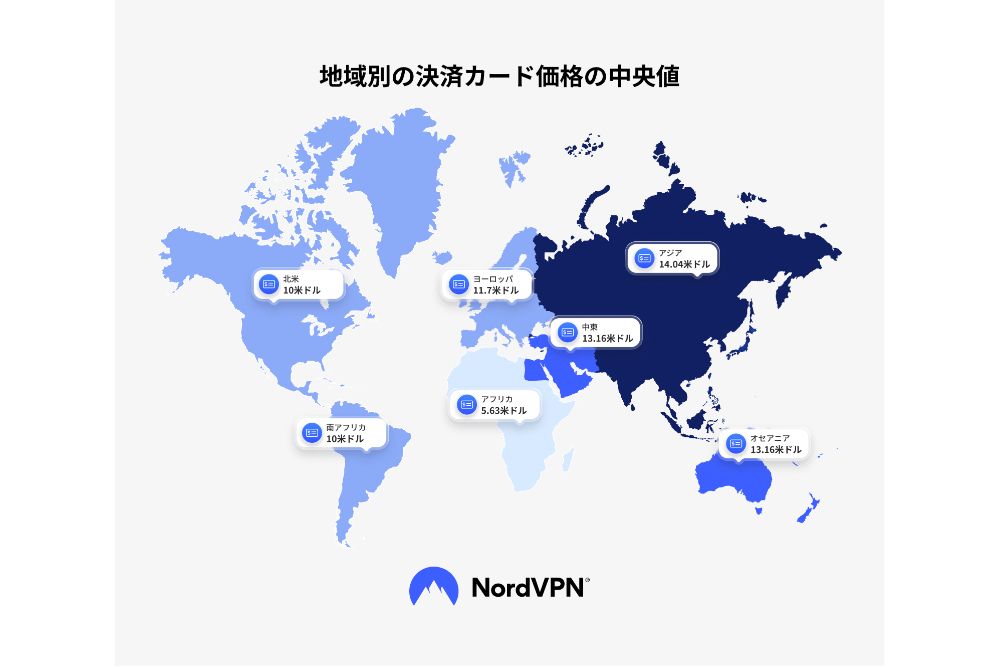
日本クレジットカード協会が今年9月に発表した『クレジットカード不正利用被害の集計結果について』によれば、2026年第2四半期の被害額は107.7億円で、そのうち100.1億円は番号盗用によるものだという。生成AIでサイバー攻撃のハードルが下がれば、減少傾向にあった被害も増加に転じる恐れがある。そこでNordVPNは、クレジットカードの持ち主ができる、次の4つの対策を行うよう推奨している。
1. 利用通知を有効にする。カードが使われたときにリアルタイムで通知が届くサービスを有効にする。
2. 確認コードは予期せぬ連絡の相手に教えない。カード会社や銀行の担当者だと主張してもセキュリティーコードを教えない。
3. 「新しい端末に追加されました」という通知を軽視しない。身に覚えのない登録の通知は自分のカードが他人の端末に登録された可能性を示している。
4. 見覚えのない登録があれば、すぐにカード会社に連絡する。まずカードを停止し、そのカードで登録されたスマホ決済を無効化できるか聞く。
日本クレジットカード協会は、「カード会社等がメールでアカウント情報やカード番号、暗証番号などを問い合わせたり、回答を求めたりすることはない」と話している。もはや、盗まれることを前提に防衛するしかないようだ。くれぐれも気をつけよう。
出典:NordVPN 犯罪者が盗んだカードを「スマホ決済」に入れたがる4つの理由 ダークウェブでの関連する話題は1年で約3倍 NordVPN調査
日本クレジットカード協会 クレジットカード不正利用被害の集計結果について