

日本も無関係ではない
リブランディングは、これらの攻撃が今後、日本の企業や個人にも使われる可能性があると指摘する。その理由として、サイバー攻撃に国境はなく、ログインの仕組みやパソコンの標準機能など、世界共通の技術が悪用されていることを挙げている。また、攻撃者が企業規模だけで標的を選ぶとは限らず、中小企業や個人も対象になり得るという。さらに、生成AIによって攻撃に使う誘い文句の作成などが省力化していることや、AIエージェントの利用拡大に伴い、それを狙う攻撃の対象も広がる可能性があると分析している。今回紹介された4種類のうち、ClickFixとボイスフィッシングについては、すでに警察庁が国内向けに注意喚起している。一方、デバイスコードフィッシングとAIエージェント乗っ取りについては、今回参照した資料の範囲では、2026年10月28日時点で国内の公的機関による資料を確認できていないという。
個人と企業に必要な備え
リブランディングは、こうした攻撃への備えとして、11項目のチェックリストを公開した。一般社員が自分で確認する8項目と、情報システム担当者に確認する3項目に分かれている。
個人ができる対策としては、身に覚えのないログイン承認やコード入力の要求に応じないこと、画面に表示された意味のわからないコマンドを実行しないことなどを挙げている。また、銀行や取引先などを名乗る電話でパスワード変更や情報入力を求められた場合は、その場で応じず、公式窓口に自分から連絡して確認することが重要だという。このほか、パソコンやスマートフォン、アプリを最新の状態に保つこと、重要なサービスでは多要素認証を設定すること、パスワードを使い回さないことなども対策に含まれる。AIエージェントを利用する場合は、不審なファイルが混在するフォルダで起動せず、信頼できる専用のプロジェクトフォルダから起動することを推奨している。
企業側については、多要素認証の適用範囲やデバイスコードの制限、外部公開サービスやVPNなどの点検状況を確認することに加え、外部サービスが侵害された際の連絡先や対応手順をあらかじめ用意しておく必要があるとしている。
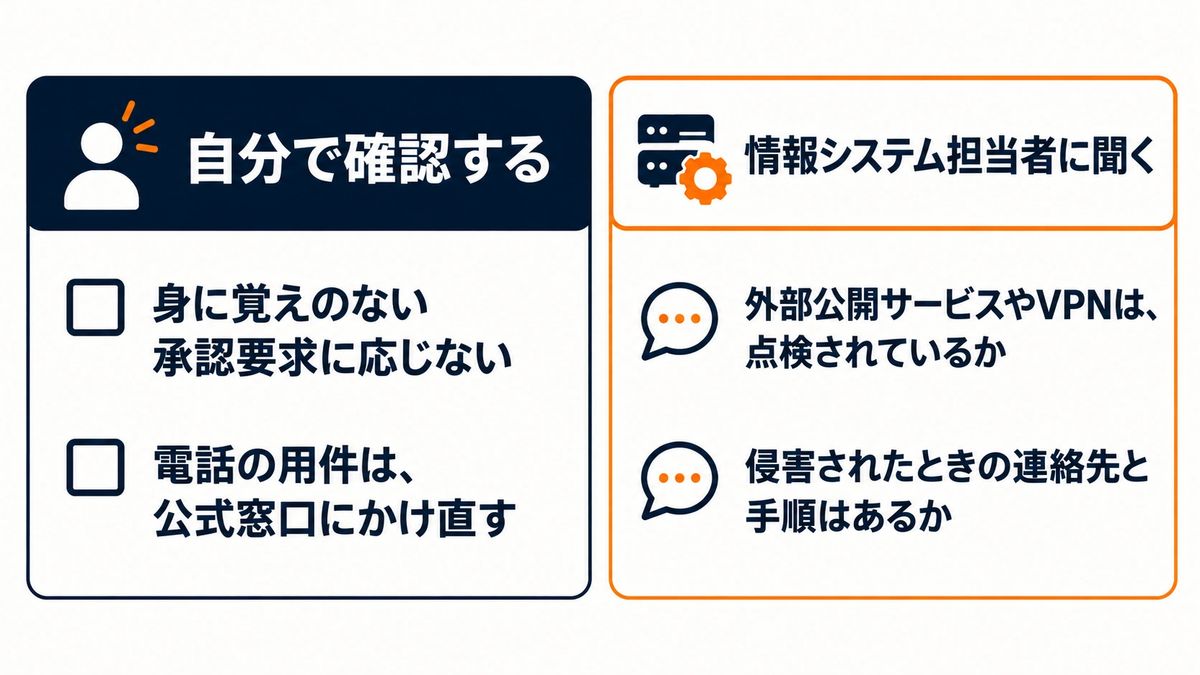
自分で確認する項目と、情報システム担当者に聞く項目の図
同社は、チェックリストのすべてに対応していても安全が保証されるわけではなく、複数の対策を重ねることが重要だと呼びかけている。
社員任せにしない安全対策を
サイバー攻撃への対策は、社員一人ひとりが不審な操作に注意することだけでは十分とはいえない。外部サービスの利用が当たり前となり、AIに業務を任せる機会も増えるなか、企業には「どこから攻撃を受ける可能性があるのか」を把握し、万が一の際に被害を最小限に抑えるための備えが求められる。社員の注意力だけに頼らず、企業全体で安全を守る意識を持つことが重要になるだろう。
【調査概要】
調査主体:リブランディング株式会社
調査時点:2026年10月28日
調査対象:海外で報告されている4種類のサイバー攻撃およびGMOインターネットグループの不正アクセスに関する公式発表
調査方法:警察庁、総務省、IPA、マイクロソフト、グーグル、セキュリティ企業などが公開した資料をもとに、攻撃の仕組みや被害状況、国内での注意喚起の有無を整理