

では、現場はどのような懸念を抱いているのだろうか。利用に伴う懸念や課題としては、「機密情報・個人情報等がAIへの入力を通じて外部へ漏えいすること」が38.2%でトップ。次いで「誤った情報・不適切な内容の生成」が36.6%と、利用者の入力や出力に対する警戒感が強い。加えて、社内情報などを検索・参照するRAGによる「権限外情報の取得・出力」が27.2%、外部システムと連携して動作するAIエージェントによる「意図しない操作」が23.4%と、AIシステムの挙動そのものに対する懸念も少なくない。
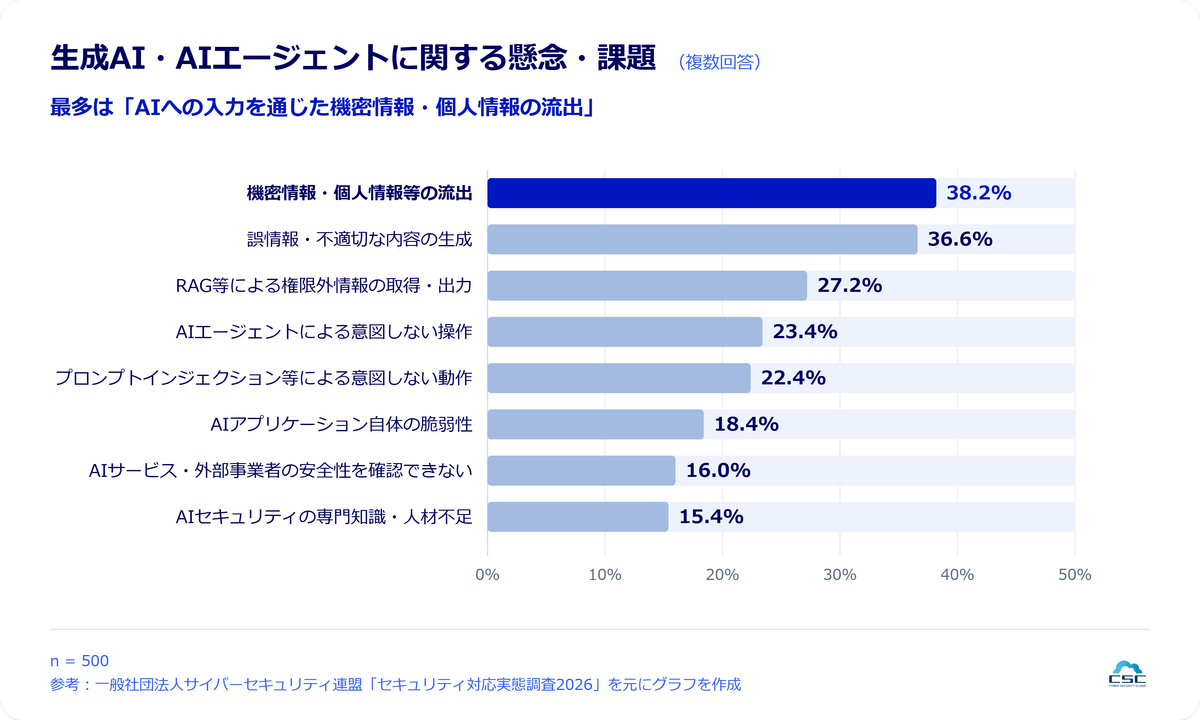
ルール上「機密情報をAIに入力しない」と定めていたとしても、AIアプリケーション側のアクセス制御に不備があれば、本来閲覧権限のない情報が回答に含まれてしまう危険性がある。さらにAIが外部システムと連携して自律的に業務を遂行する場合、管理すべき領域は情報の入出力にとどまらず、操作の権限そのものにまで広がる。ガイドラインを整備しただけで「対策完了」と見なすのは早計であり、実際の挙動や権限を確かめる技術的検証との両立が不可欠だ。
こうした課題を解決し、安全なAI活用を進めるためのアプローチとして、レポートでは4つのポイントが示されている。
まずは、シャドーAIなど未承認ツールを含めて社内での利用実態と連携状況を整理し、管理対象を明確にする「利用状況の可視化」だ。その上で、利用方針や責任体制を定めて現場で形骸化させない「ガバナンスと管理体制の整備」が求められる。さらに、プロンプトインジェクションや権限外情報の取得、意図しない操作といったAI特有のリスクを想定した「技術的な安全性の検証」を行い、権限を必要最小限に絞る環境づくりが欠かせない。そして最後に、AIモデルや接続先の変化に合わせてリスクを再評価する「継続的な見直しと改善」を繰り返す。
AIを単なる一過性のブームで終わらせず、持続的な生産性向上や事業成長の基盤とするためには、ルールの策定という「制度面」と、脆弱性や権限を点検する「技術面」の双輪によるセキュリティ対策が、これからの組織に強く求められている。
出典:サイバーセキュリティクラウド「一般社団法人サイバーセキュリティ連盟『 セキュリティ対応実態調査2026 』の調査結果を基に、安全なAI活用の4つのポイントを発表」 より