

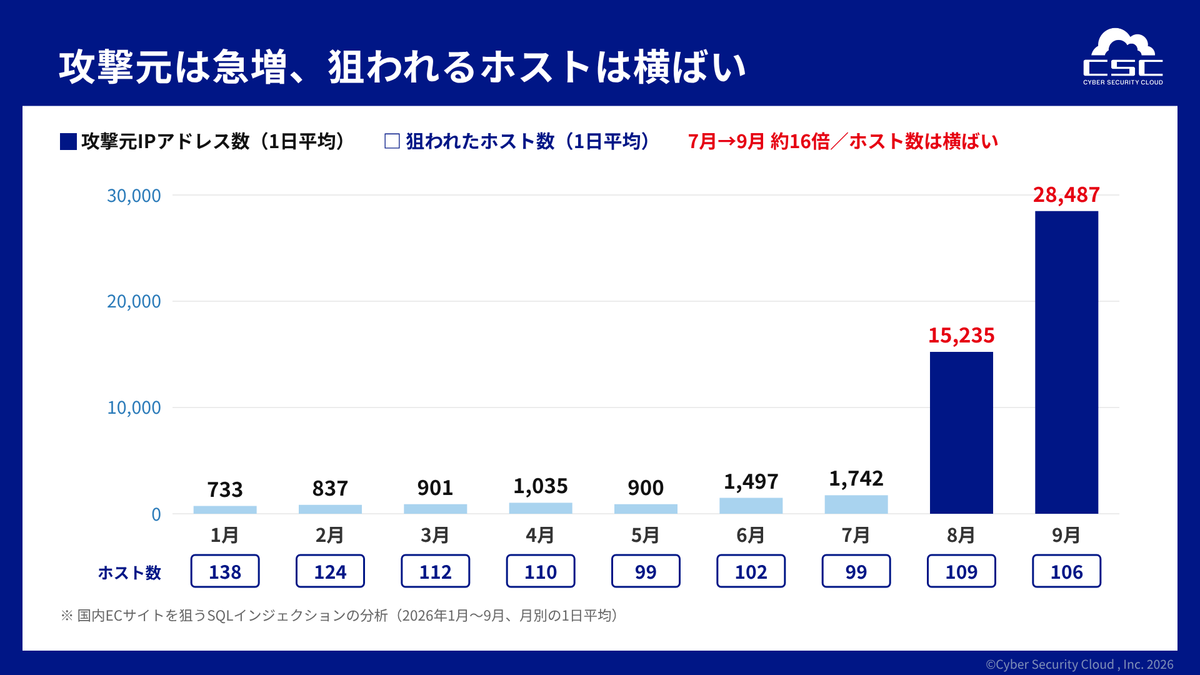
さらに注目したいのが攻撃の「分散化」である。国内ECサイトへの攻撃では、狙われたサイト数は1日あたり約100〜140件とほぼ横ばいで推移しているのに対し、攻撃元IPアドレス数は7月の1日平均約700〜1700件から、9月には約2万8000件と上限値の約1700件と比較して約16倍に跳ね上がっている。9月26日には単日で約19万件もの異なるIPアドレスから通信が確認されており、クラウドや仮想サーバーを悪用して発信元を無数に散らし、特定のIPアドレス遮断やアクセス数制限をかいくぐっているとみられる。加えて、日本を発信元とする攻撃が7月の約2322万件から9月には約8164万件へと約3.5倍に激増しており、海外からの通信を遮断する従来の防御策だけでは防ぎきれない事態が起きている。
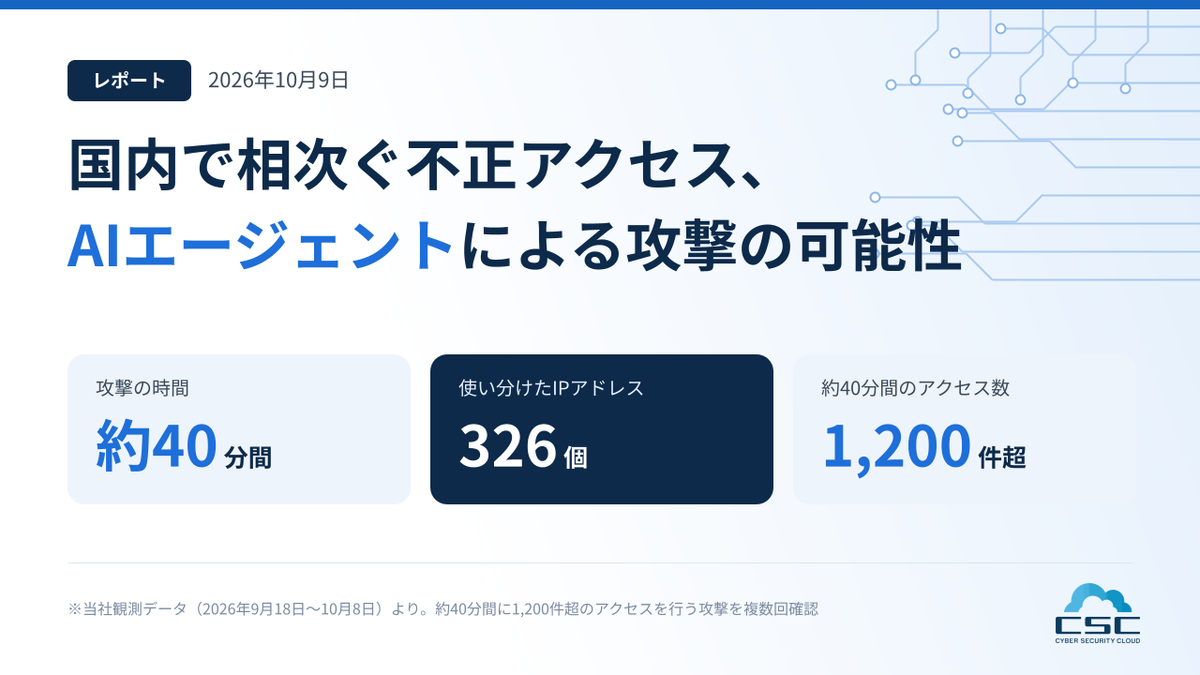
別の調査では、約40分間で326のIPアドレスを使い分け、1200件超のアクセスを繰り返す事象を観測。認証回避の試行からアカウントへの不正侵入、さらにポイントなど金銭的価値に直結する機能の探索へと段階的に進められ、サイトごとにツールを切り替えながら応答に応じて次の手を選ぶ「AIエージェント」を使った攻撃の可能性が指摘されている。
同社代表取締役CTOの渡辺洋司氏は「広範な探索行為と、データベースを狙った侵入の試みが同時期に増えていることは、攻撃者が『探す』段階と『侵入する』段階を自動化し、効率的に組み合わせていることの表れ」とし、「送信元を基準にした対策だけでは防ぎきれず、攻撃の中身に着目した防御がますます重要になる」と分析している。
攻撃者はすでに機械化と自動化を駆使し、防御の隙を突く高度な戦術へと移行している。自社は狙われないという油断を捨て、通信の送信元にとどまらずリクエストの中身まで精査する多層的な防御体制の再点検が、自社だけでなくサプライヤーを含めたすべての関連企業に求められている。
出典:サイバーセキュリティクラウド「Webアプリケーションへのサイバー攻撃検知レポート(2026年7月〜9月)」より