

OpenAIの「Project Daybreak」に参加するサイバーセキュリティ研究者が、最新のGPTモデルを使い、近年でも特に深刻な脆弱性を発見した。対象は多くのウェブサイトを支えるプログラミング言語PHPだ。OpenAIと協力先は2カ月以上にわたり、ハッカーが同様のAIを悪用する前に修正・防御策を整えるため、総力を挙げて対応した。2026年10月21日にPHPの修正プログラムが公開され、OpenAIは同月23日にも、社内AIが別の未知の脆弱性を発見したと発表した。
GPTがPHPの重大な脆弱性を発見、攻撃者との競争が始まる
クリント・ギブラーがOpenAIで精鋭のハッカーが集まる研究室の責任者に就いて数カ月後、サイバーセキュリティ研究者から驚くべき発見がチームに報告された。
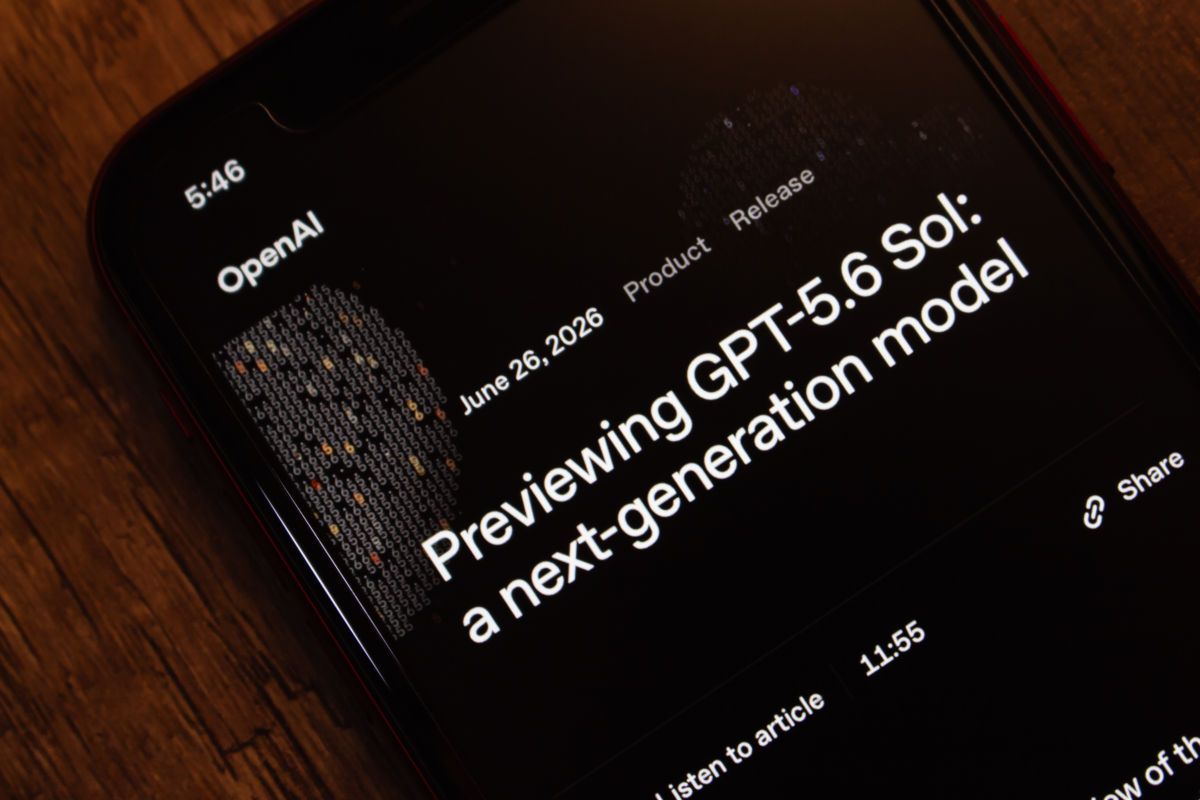
OpenAIの主力モデル「GPT-5.6 Sol」が、世界のウェブサイトの約70%を支えるプログラミング言語PHPに、深刻な脆弱性を見つけたのだ。OpenAIと協力先は2カ月以上をかけ、水面下で発見内容を検証し、修正プログラムの動作を確かめた。2026年10月21日に成果を公表すると、ウェブサイトへの修正プログラムの適用を急ぐ動きが広がった。ハッカーも脆弱性の悪用を狙い、数百万件の攻撃を仕掛けた。
脆弱性の発見能力で人間に並ぶAI、攻撃への悪用も現実に
PHPで見つかった脆弱性は、AIによって発見された初の重大なサイバーセキュリティ上の問題だ。2025年秋以降、最先端のAI研究機関が開発したモデルは、ソフトウェアの脆弱性を見つけ、悪用する能力で、多くの専門家と同等か、それ以上の水準に達した。OpenAIのGPT、アンソロピック(Anthropic)のClaude、新興企業DepthfirstなどのAIも、さまざまな脆弱性を発見している。対象はブラウザーから、PHPのようにインターネットを支えるプログラムまで幅広い。
防御側が急ぐのは、ハッカーが同等の性能を持つAIを使い、企業への侵入をかつてない規模で始める前に、できるだけ多くの脆弱性を修正することだ。攻撃に転用され得るAIには、中国のDeepSeekやKimiなど、学習済みの重み(ウェイト)を公開し、誰でもダウンロードできる「オープンウェイト」のAIも含まれる。サイバーセキュリティの短い歴史でも、特に重大な転換点を迎えているのかもしれない。
危険を示す事例はすでにある。フォーブスは2026年9月、中国のハッカーがアンソロピックのClaudeとDeepSeekを使い、60万件を超えるクレジットカード情報を盗んだと報じた。ロイターは同年10月、別の約100サイトが被害を受けた類似の攻撃を報じた。マイクロソフトも10月21日、中国のハッカーが「ARTEX」という自律型AIツールを使い、政府・軍の組織を含む数百の組織を攻撃したと発表した。ARTEXは、組織のシステムに模擬的な攻撃を仕掛けて弱点を調べる「侵入テスト」のためのオープンソースのツールだ。