

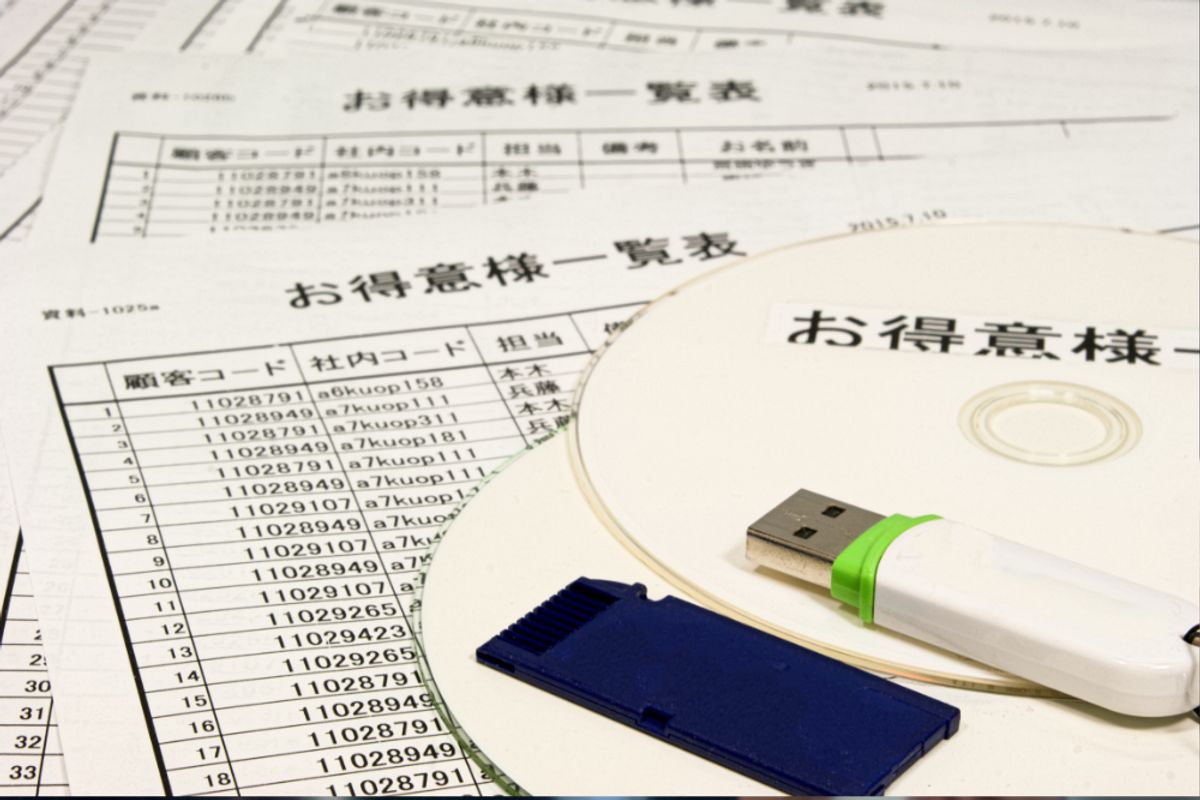
PHPの脆弱性をめぐる騒ぎがあってから、あちこちの企業から届く個人情報漏洩のお詫びメールが増えたが、それを受け取ったみなさんは、利用を続けるか止めるかを考えたことがあるだろうか。個人情報の漏洩は、漏洩自体による直接的な被害のほかに、サービス提供者に大きな損害を与えていることが調査でわかった。問題は「誠意」の示し方だ。
ISO認証やプライバシーマークの取得などを支援するコンサルティング企業UPFは、全国の20〜69歳の男女500人を対象に、企業から届く個人情報漏洩やお詫びのメールに対する意識調査を実施した。
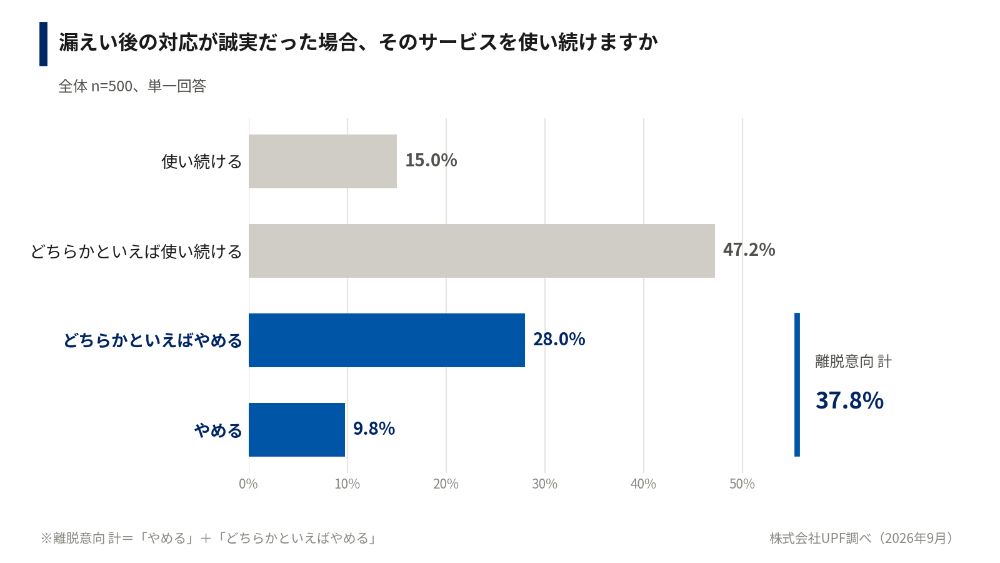
情報漏洩が発生した企業は、利用者にお詫びメールを出すだけでなく、金券やポイントなどでお詫び金を支払い「誠意」を示す企業もある。そうした対応を受けた場合に、そのサービスの利用を継続するかどうかを尋ねると、62.2%は使い続けると答えたが、残る約37.8%は「やめる」という。だいたい3人に1人の割合で会員を失うのは、企業にとって痛手だろう。
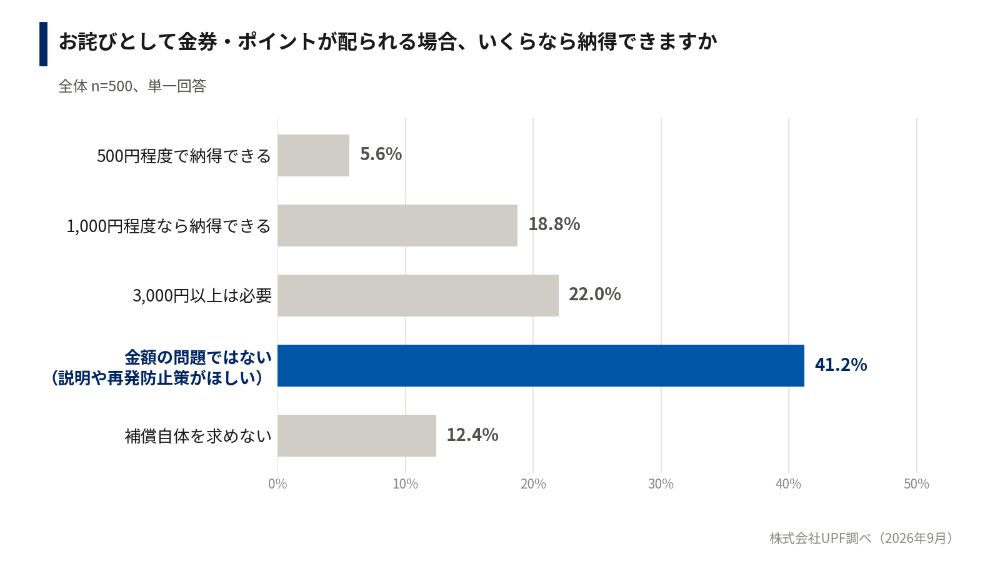
「誠意」が足りないのだろうか。お詫び金がいくらなら納得できるかを聞くと、現在の相場とされている500円で納得する人はわずか5.6%。3000円以上でも22%しか納得してくれないことがわかった。もっとも多かったのが、金額の問題ではなく、説明や再発防止策を示してほしいという人たちだ(41.2%)。
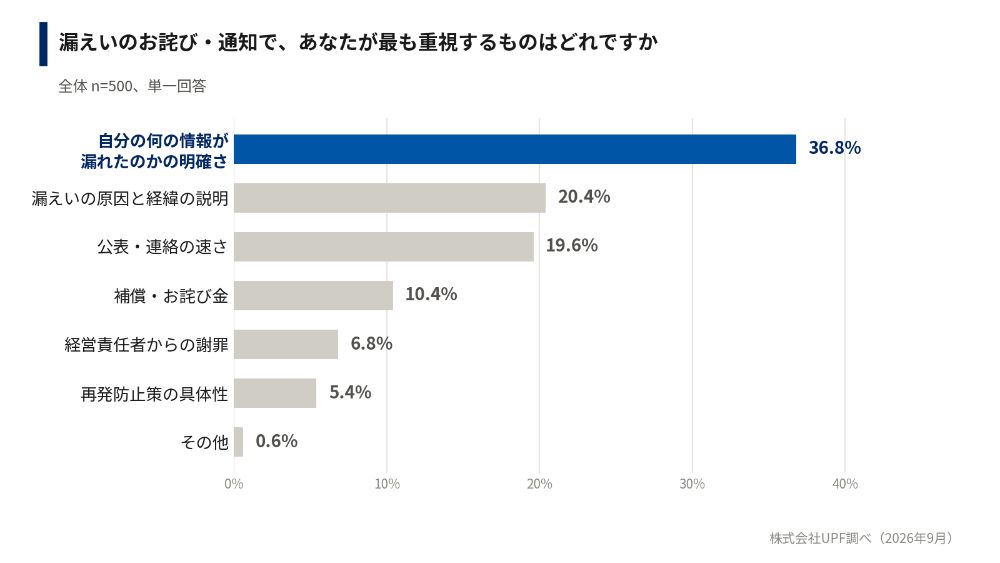
また、漏洩事故が起きた際の企業の行動で、もっとも重視することを尋ねると、自分の何の情報が漏れたのかを明確に知りたいという人が36.8%ともっとも多く、2位以下を大きく引き離した。補償やお詫び金、経営責任者からの謝罪を重視する人は、あわせても17.2%と少数派だ。