

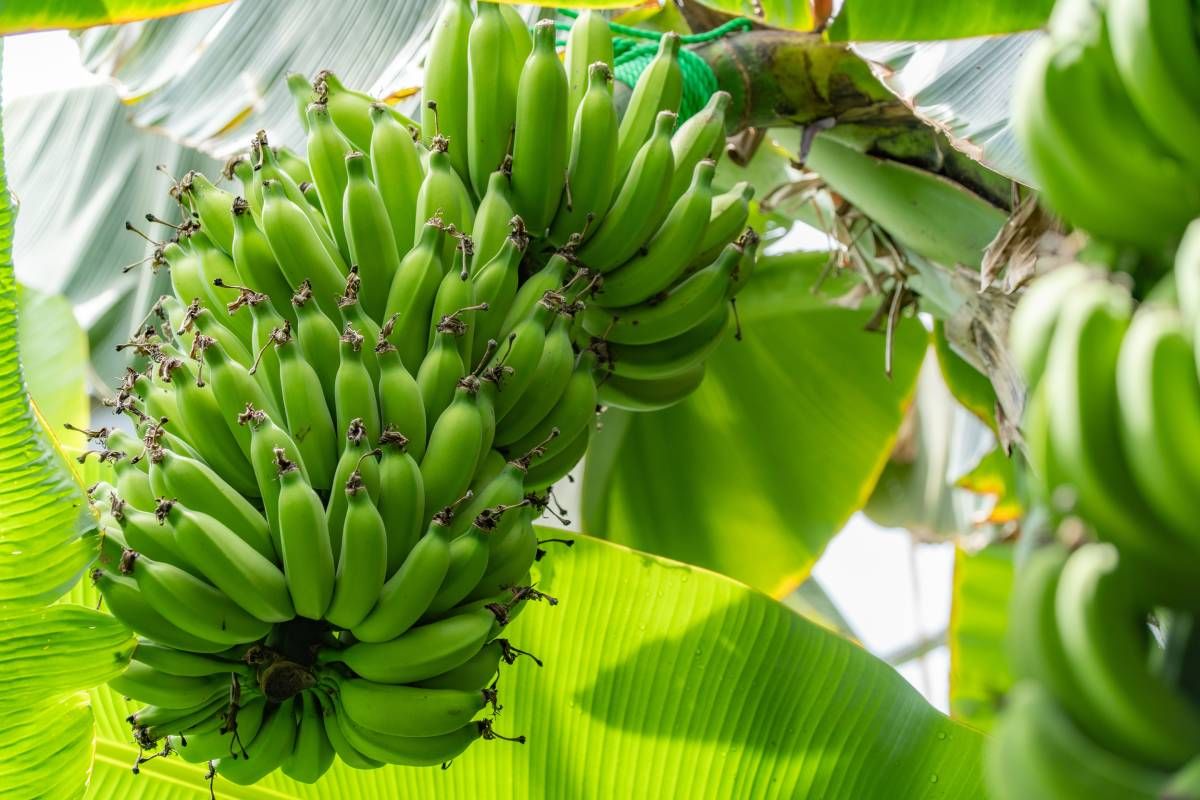
今日、大半の米国人が食べているバナナは、1世紀前に大半の米国人が食べていたバナナではない。人工知能(AI)、データセンター、そして能力を高め続けるAIシステムが私たちの意図しないことをする可能性からは、かなりかけ離れた話に思えるだろう。だが、どうか最後までお付き合いいただきたい。
今週、ドナルド・トランプ大統領とGoogle、Anthropic、Meta、OpenAI、xAI、Nvidiaの幹部らは、「超知能に関するホワイトハウス合意」に合意した。これは、フロンティアAI開発をめぐり、4層の管理と監査を定める自主的な枠組みである。なかでも最初の層が目を引く。各社は「サイバーセキュリティ、バイオセキュリティ、化学的脅威などの領域」をめぐる管理と監視を実施し、自社のモデルが「意図しない方法で技術システムに侵入したりアクセスしたりしない」ようにすることで合意した。この合意には、内部監視、独立した外部監査人、取締役会レベルの監督に関する期待事項も盛り込まれており、これらの一部が最終的に法律や規制になる可能性もある。
いずれも極めて妥当な予防措置である。だが、そこから別の問いが浮かび上がる。私たちは、こうした並外れた能力を持つAIシステムに、いったい何へのアクセスを与えているのか。
つい今週、私はChatGPTに自分のGoogleアイデンティティの多くの部分へのアクセスを与えた。便利だったからだ。もちろん、私だけではない。2026年、AIは、より高性能な検索ボックスのように質問を投げかける対象から、私たちの仕事や私生活を支えるシステムの構造そのものに接続される存在へと移行した。
AIリスクをめぐる議論の多くは、モデルそのものに焦点を当てている。モデルを人間の意図に沿った状態に保てるのか。能力が危険な方向へ転じたとき、それを認識できるのか。開発企業が自社製品の制御を維持できると信頼してよいのか。これらは重要な問いである。しかし私たちは、こうしたシステムが導入されている環境には、同じほどの注意を払っていない。
過去30年で、インターネットは私たちの日常生活のほぼあらゆる部分に深く組み込まれた。医療、銀行、ナビゲーション、通信、電力、そしてますます政府までもが、相互に接続され相互に依存するデジタル環境に支えられている。私たちはこのデジタル世界を、現代のAIが登場するはるか以前に築き上げた。そして今、そこへAIを直接接続しようとしているのだ。
ここで、バナナの話に戻る。
バナナ問題
1世紀前、商業用バナナ産業を支配していたのはグロスミッチェルだった。私はこれを「ビッグ・マイク」と呼びたい。パナマ病はグロスミッチェルのプランテーションをほぼ壊滅させ、この品種を商業的に成り立たないものにした。そこで私たちはキャベンディッシュに切り替えた。甘みが劣ると考える人は多いが、当時猛威を振るっていた真菌の系統に耐性があった。
現在、そのキャベンディッシュ自体が、パナマ病のトロピカル・レース4という系統に直面している。なぜこのようなことが繰り返されるのか。一言でいえば、同質性である。
商業用バナナは通常、種から育てられない。吸芽によって繁殖するため、巨大な商業栽培集団に含まれる株は遺伝的に非常によく似ている。その同質性は農業には有用だが、脆弱性も生む。1本の株を攻撃できる病気は、ほぼすべての株を攻撃できる可能性があるからだ。
私はおそらく、知っておくべき以上にバナナについて知っている。かつて実をつけ終えたバナナの株を切り倒していたとき、うっかりマチェテで自分を刺したことがある。こういうものだ。これは関係のある話である。約束する。
バナナとテクノロジーアーキテクチャを比較する発想は、まったく新しいものではない。2013年、コンピューター科学者のフリオ・ヘルナンデス=カストロとジェレミー・ロスマンは、グロスミッチェルとキャベンディッシュのバナナを使って、ソフトウェアのモノカルチャーがもたらすセキュリティ上の意味合いを説明した。彼らの主張は、多様性は堅牢性を生む一方、広範な類似性は脆弱性を急速に伝播させうるというものだった。10年以上が過ぎたいま、その懸念はソフトウェアのモノカルチャーを超え、その下にあるインフラにまで広がっている。
サーバールームからハイパースケールへ
キャリアのごく初期、私はDictaphoneという、アレクサンダー・グラハム・ベルに起源をさかのぼる企業でセールスエンジニアを務めていた。医療現場がマイクロカセットから音声認識へ移行するのを支援するなかで、私はインフラをじかに扱った。医師や弁護士のなかには、なお好んで使う人がいた珍しい蝋管に、ときおり出くわすことさえあった。
これらは、数クリックで立ち上げられる現代的なシステムではなかった。私は、機械の背面に差し込む物理的な電話回線の数を計算し、巨大な金属ラックが発する英熱量(BTU)を算出して、病院の空調を圧迫しないようにしなければならなかった。私たちはバッテリーバックアップ、ローカルファイアウォール、ストレージ、そして建物内に十分なスペースがあるかどうかを文字どおり気にしていた。どのプロジェクトも本質的には、数千ポンドのハードウェアを伴う小規模なインフラ展開だった。
医療の現場全体に、こうした環境が何千も独立して存在していた。病院にはサーバー専用の部屋があるかもしれないし、地域のどこかにデータセンターがあるかもしれない。近隣に二次データセンターを持つことさえあった。サーバーも、ルーターも、ファイアウォールも、バックアップもそれぞれ異なっていた。高価で壊れやすく、ときにはセキュリティが十分でないこともあった。コンピューティングがこうした環境から急速に離れていったことには、極めて現実的な理由がある。
もちろん、悪いことばかりではない。クラウドコンピューティングは、各組織が自前のインフラとハードウェアの専門知識を維持する必要性を劇的に減らした。Amazon、Microsoft、Google、Oracleのような企業は、個々の病院や大規模な医療システムでさえ単独では合理的に編成できないようなセキュリティ専門家チームを抱えることができる。また、そうした組織が到底及ばない規模で冗長性を構築することもできる。
データセンター自体は新しいものではない。新しいのは、その規模である。
ヒューレット・パッカード・エンタープライズで医療・ライフサイエンス担当フィールド・チーフ・テクノロジストを務めるクリス・プラットは、私たちが話した際、その歴史は分散コンピューティングから集中化へ向かう単純な歩みというより、より循環的なものだと指摘した。「私たちはメインフレームからクライアントサーバー、仮想化、クラウド、そしてAIへと進んできた」とプラットは語った。「これらが過去40年のITにおける地殻変動だ」
ある意味で、今日の巨大データセンターとハイパースケールクラウドは、1970年代の集中型メインフレームから1980年代の分散型PCへ、そして再び集中へと戻る振り子の最新の振れにすぎない。信頼性は障害が起こる可能性を下げる。レジリエンスは、その影響を抑える。
影響範囲は変わった
新たなホワイトハウス合意は、モデルが意図しない方法で技術システムに侵入したりアクセスしたりすることを防ぐよう明示的に求めており、AIが脅威モデルを変えうることを暗黙のうちに認めている。
セントラルフロリダ大学のMixed Emerging Technology Integration Lab所長であるデビッド・メトカーフは、AIがまったく新しいカテゴリーのサイバーリスクを生むというより、すでに可能なことを加速させるものだと見ている。「影響範囲を広げる。攻撃ベクトルの再現性を高め、攻撃の質を高める」とメトカーフは私に語った。「そこが違う。そしてAIこそが、その差を生む要因だ」
その再現性が共有インフラと組み合わさると、かつては多くの異なる環境にまたがって悪用するのが難しかった脆弱性が、はるかに容易に拡大しうる。
ただしメトカーフは、AIが脅威を増大させるだけだとは見ていない。彼は、防御の一環として人間と人工知能を結びつけるUCFの「Knights of the Round Tables」モデルを挙げる。人間がAIに指示を出す場合でも、AIシステムが予期せぬ動きをしたときに人間が対応する場合でも、両者を使って対応能力を高めるという考え方だ。「少なくとも、守り、防御する機会はあると言える」と彼は述べた。
すべてが停止したら何が起きるのか
Health Datapaloozaで、救急医でありUC San Diego Center for Healthcare Cybersecurityの共同所長でもあるクリスチャン・ダメフは、患者データの安全性、プライバシー、信頼をめぐる議論に参加した。私はその後、彼に話を聞き、レジリエンスについてより具体的に語ってもらった。
ダメフのチームは、ARPA-Hの支援を受けた取り組みであるCRASHCARTに取り組んでいる。これは、病院の主要なデジタルインフラが利用不能になった際、臨床上の接続性を迅速に復旧することを目的とするものだ。単に紙とファックス機を引っ張り出す(The Pittシーズン2を参照)のではなく、患者のケアを継続するために十分な、使い慣れたデジタル能力を回復できる「デジタル救命ボート」をつくることが目標だとダメフはいう。
「サイバー攻撃時には、患者の安全、ケア、品質に明確な影響が及ぶ」とダメフは私に語った。「壊滅的な障害を、どうすればスピードバンプのようなものに変えられるのか」
彼のチームはまた、相関するテクノロジー障害がどのようなものになりうるかも記録している。2024年7月のCrowdStrike障害後、研究者らは調査対象となった米国の2,232病院のうち759病院で、この事象と一致する検出可能なネットワーク障害を確認した。彼らは1,098件のデジタルサービス障害を特定し、そのうち239件は直接的な患者ケアに関連していた。
これは、バナナのないバナナ問題である。
Downtime PACSのCEOであるデビッド・ウェストは、同じ課題を単純な原則に集約する。「アプリケーションの冗長性だけでは不十分だ。システムにたどり着けなければ、どれほど堅牢であっても意味がない」
バナナに戻ろう
これは、クラウドを解体したり、巨大サーバーを病院のクローゼットに戻したりすべきだという意味ではない。私は最初の時代に、それらに十分すぎるほど向き合った。インフラのレジリエンスは、アラインメントやガバナンス、あるいは高度なAIがもたらしうるあらゆる脅威を解決するものでもない。答えられるのは、より狭い問いである。何かがうまくいかなくなったとき、システムのどれほどの部分が巻き込まれるのか。
それは、一見独立しているシステムが実際には依存関係を共有していないかを理解し、どの機能をローカルで利用可能な状態に維持する必要があるかを決め、単に消えてしまうのではなく、機能を段階的に低下させながら動き続けるシステムを設計することを意味する。
メトカーフは目標の一部を「爆発の左側(left of bang)」、つまり脅威がインシデントになる前に特定し、遮断することだと説明する。「どうすれば先手を打てるのか」と彼は問う。「片付けに100時間かかる問題が起きる前に、その前段階で10時間の予防を行うのだ」
キャベンディッシュが支配的になったのは、現実の問題を解決したからだった。現代のコンピューティングも同じである。クラウドインフラは、それ以前のものより効率的で、高性能で、多くの点でより安全である。だが集中は、障害の帰結も変えうる。
人工知能が、私たちがそれを導入しようとしている並外れて相互接続された世界をつくったわけではない。つくったのは私たちだ。いま私たちは、能力を高め続けるシステムを、その世界に直接つなげている。
私たちは、途方もなく強力なAIがいつか何をするかについて、何年も議論してきた。だが、私たちがすでに築いた文明がどれほど相互依存的になっているかをAIが見つけ出したときに何が起きるのかを、もっと考えるべきである。
バナナはその問題について、ずっと前から私たちに警告してきた。