

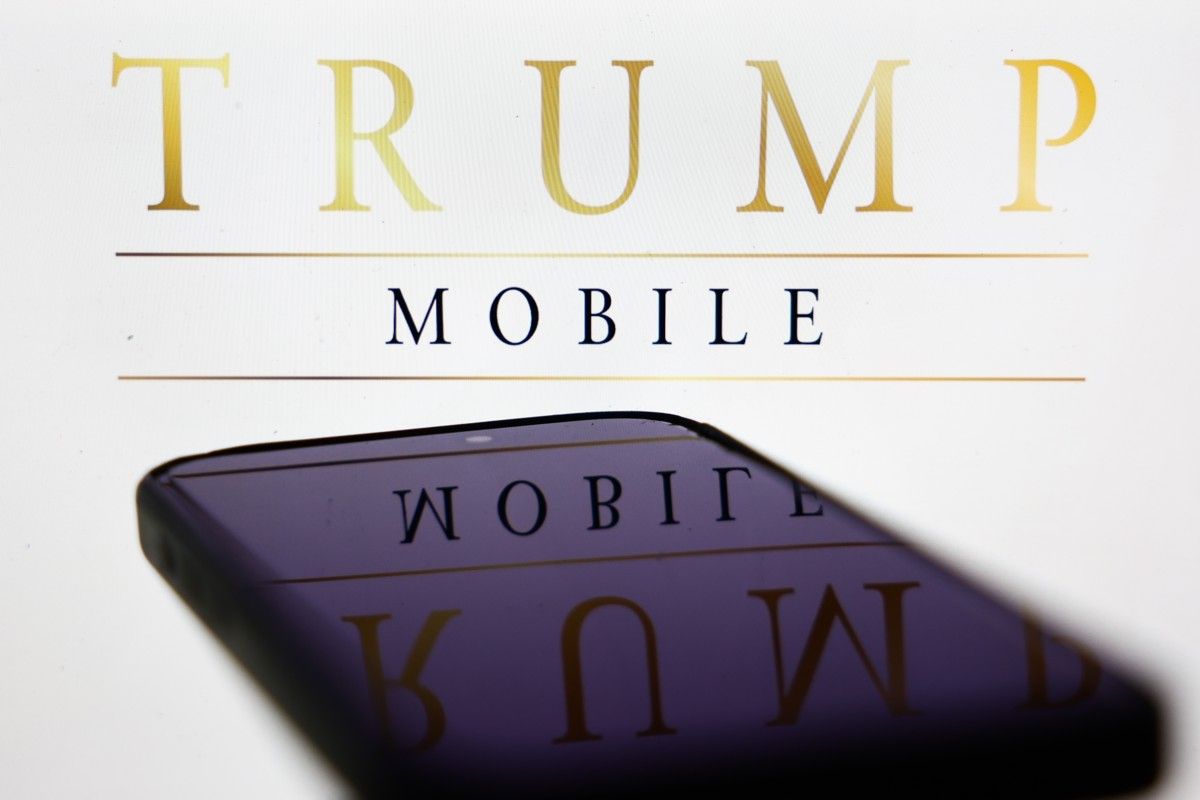
ドナルド・トランプ大統領の2人の息子、ドナルド・トランプ・ジュニアとエリック・トランプが設立した携帯通信サービス「トランプ・モバイル」がハッキングを受け、トランプ・オーガナイゼーションの最高幹部を含む3000人以上の顧客の個人情報が流出した。
Straight Arrow Newsの報道によると、ハッキングを実行したのは新設のハッカー集団「BYOD」だという。同集団は先週、ダークウェブ上のサイトで流出したデータを公開し、犯行の詳細を記した声明も発表した。
声明ではトランプ・モバイルの社内コミュニケーションについても言及されており、ハッキングの被害を知らされた際、事態に対処する専門チームすら存在しないことを同社は認めたという。
BYODはダークウェブのユーザーに対し、「全3615人の顧客」のデータを閲覧するよう促し、「我々も(そして彼らも)それを止めることは決してない」と挑発している。
PCMagは、データ流出の被害に遭った顧客3人を特定し、彼らが過去にトランプ・モバイルを利用していたことを確認した。そのうちの1人は、流出したファイルには自身が同社の「30日間通話・テキスト・データ通信無制限」プランを解約した履歴が正確に記載されていたと認めている。
BYODはPCMagに対し、トランプ・モバイルの運営元であるリバティ・モバイルの従業員の端末に遠隔操作ウイルスを仕掛け、コンピューターを乗っ取ったと明かしている。
Straight Arrow Newsによると、このハッキングによってトランプ・オーガナイゼーションの副社長兼CIO(最高情報責任者)を務めるエリック・ブルネットの個人情報も流出したという。
フォーブスは現在トランプ・モバイルにコメントを求めている。
米国時間10月6日の時点で、トランプ・モバイルがハッキングから復旧した形跡はない。BYODの担当者はStraight Arrow Newsに対し、同集団が依然としてトランプ・モバイルのバックエンドの管理画面にアクセスできる状態にあると主張している。
YouTubeクリエイターのCoffeezillaとCr1TiKaLは今年初め、トランプ・モバイルのウェブサイトに顧客データが流出する恐れのあるソフトウェアの脆弱性が存在すると指摘していた。同社はその後に脆弱性を修正したと主張したが、PCMagは、BYODが同じ手法を用いてサイトに侵入したのではないかという憶測を報じている。また先月には、別のハッカー集団が4000人の同社のユーザーからデータを盗み出したと犯行声明を出していた。
トランプ・モバイルのウェブサイトによると、同社は米国全土でつながるモバイル通信の利用やロードサービス、遠隔医療へのアクセスなどを含む月額47.45ドルのプランを提供している。また、750ドル(約12万円)の金色のアンドロイド端末「T1」も販売しているが、この端末に関しては、当初「米国製」と宣伝していたにもかかわらず実際は台湾のHTC製であったことや、配送の遅延などで悪評を買っている。