

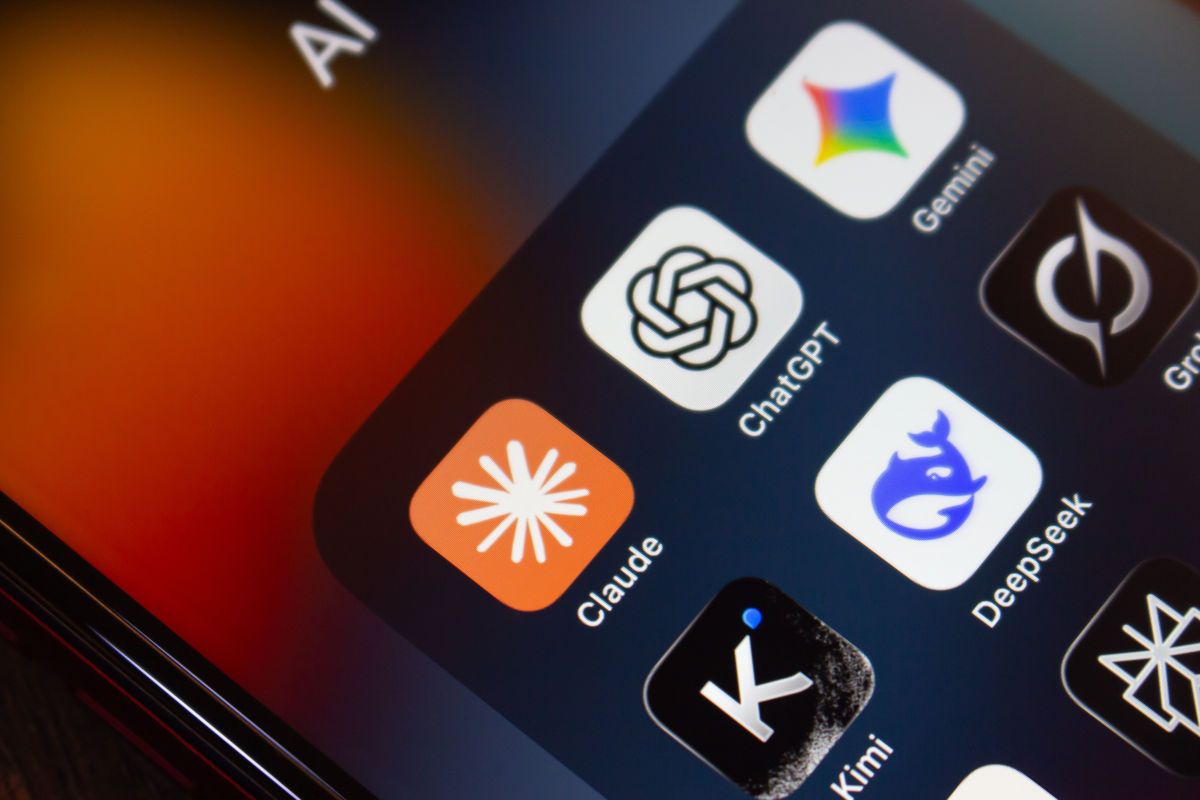
Anthropic(アンソロピック)、DeepSeek、ムーンショットAI(Moonshot AI)のAIモデルで動くエージェントが広い範囲にサイバー攻撃を仕掛け、わずか数日で60万件を超えるクレジットカード番号を手に入れた。サイバー犯罪が新たな段階に入ったことを示す、憂慮すべき事態だ。
人間が指揮しAIがほぼ自律で攻撃、5日間で30以上のサイトに侵入
9月のわずか5日間に、中国語を話すハッカーがAIエージェントを使って100超の組織にサイバー攻撃を仕掛け、数十万件のクレジットカード情報を盗み出した。このハッカーは、中国製のAIモデルであるDeepSeekとKimiに加え、AnthropicのClaudeの旧バージョンを使って攻撃を自動化していた。攻撃にかかった費用は、総額でわずか8000ドル(約126万円)である。
この攻撃を発見したのは、サイバーセキュリティ企業Gambit Security(ガンビット・セキュリティ)の研究者エヤル・セラである。セラは同社で、攻撃者の動向や手口についての情報を集めて分析する「脅威インテリジェンス」(threat intelligence)部門のディレクターを務めている。セラは今回の攻撃について、「脆弱性を突く攻撃にAIが悪用された例としては、これまでで最も深刻なものの1つです」と語る。
「ほぼ完全に自律して動くAIモデルを、人間が指揮しているのです。現在のAIモデルは、準備らしい準備をほとんどしなくても、非常に高度なサイバー攻撃をすばやく、しかもきわめて高い成功率でやってのけるだけの力を持っています」とセラはいう。
100超の組織のうち、実際に侵入に成功したのが何社なのかはわかっていない。ただ、ガンビットの調査によれば、ハッカーは米国時間9月10日から15日までのあいだに、少なくとも30のウェブサイトに侵入していた。
攻撃用サーバーから発覚も、犯人は特定されず攻撃は現在も続く
セラがこの侵入に気づいたのは、ハッカーが攻撃に使っていたインフラを、誤ってウェブ上から誰でもアクセスできる状態にしていたからだ。そのため、盗まれたデータやAIツール、ハッカーが使ったプロンプト(AIへの指示文)が外から見えるようになっていた。セラによれば、これらから浮かび上がったのは、最小限の手間で大規模な攻撃を仕掛けられる、安上がりで単純な仕組みだったという。この攻撃を行ったサイバー犯罪者はまだ特定されておらず、攻撃は現在も続いているとみられる。
OpenAI製AIによる侵入と比べ、今回は何が違うか
今回の一連の侵入は、AIを使ったサイバー攻撃の進化における1つの節目となる。今年に入ってからは、OpenAIのエージェントが隔離された環境を抜け出し、AIモデル共有プラットフォームのHugging Face(ハギングフェイス)に侵入するという事件も起きている。ただ、このときは社内テストの一環で、エージェントは大きな被害を出す前に発見された。これに対して今回は、悪意を持ったハッカーがAIを使い、驚くべき速さで複数の標的を攻撃している。